Zwei kritische Sicherheitslücken in PHP setzen Website-Betreiber am 21. Oktober 2026 unter erheblichen Handlungsdruck. Das Informationsportal timestuff.de ordnet die Sicherheitswarnung ein: Angreifer könnten die Schwachstellen ausnutzen, um ohne Anmeldung Schadcode auf Webservern auszuführen. Besonders brisant ist, dass auch regulär gepflegte WordPress-Websites gefährdet sein können. Die PHP-Entwickler haben deshalb vier Sicherheitsupdates veröffentlicht, die möglichst sofort installiert werden sollten.
Betroffen ist eine grundlegende Komponente zahlreicher Internetangebote. PHP verarbeitet auf dem Server unter anderem Datenbankabfragen, Formulare und dynamische Seiteninhalte. Die jetzt entdeckten Fehler liegen nicht in einem bestimmten Plugin oder Theme, sondern innerhalb der Programmiersprache selbst.
Die gute Nachricht: Die notwendigen Korrekturen sind bereits verfügbar. Allerdings müssen sie auf dem jeweiligen Server ankommen. Ein automatisches Update von WordPress allein reicht dafür nicht aus.
PHP-Notfall-Updates vom 21. Oktober: Diese Versionen schließen die Sicherheitslücken
Das PHP-Projekt hat am Mittwoch vier korrigierte Versionen bereitgestellt. Laut der offiziellen Sicherheitsmeldung der PHP-Entwickler beheben sie die Schwachstellen CVE-2026-109618 und CVE-2026-109619.
Folgende Versionen enthalten die notwendigen Sicherheitskorrekturen:
- PHP 8.5.12 – Sicherheitsupdate für die Versionsreihe 8.5.
- PHP 8.4.27 – korrigierte Ausgabe für PHP 8.4.
- PHP 8.3.36 – Sicherheitsversion für PHP 8.3.
- PHP 8.2.35 – aktualisierte Fassung der Reihe 8.2.
Die neuen Versionen stehen über die offizielle PHP-Downloadseite zur Verfügung. Betreiber verwalteter Server sollten jedoch zunächst die Aktualisierungen ihres Hosting-Anbieters beziehungsweise ihrer Linux-Distribution prüfen.
Auch ältere PHP-Versionen sind relevant. PHP 8.1 und frühere Versionsreihen erhalten vom PHP-Projekt keine regulären Sicherheitsupdates mehr. Für bestimmte ältere Installationen können Anbieter mit Langzeitunterstützung allerdings eigene, zurückportierte Fehlerkorrekturen bereitstellen.
Entscheidend ist deshalb nicht ausschließlich die angezeigte Versionsnummer, sondern auch, ob der Server die erforderlichen Sicherheitskorrekturen tatsächlich enthält.
Was macht die beiden PHP-Sicherheitslücken so gefährlich?
Die Schwachstellen tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Beide wurden mit einem CVSS-Schweregrad von 9,2 von 10 bewertet. Sie ermöglichen unter bestimmten Voraussetzungen eine sogenannte Remote Code Execution (RCE), also die Ausführung von Programmcode aus der Ferne.
Ein erfolgreicher Angriff könnte es ermöglichen, Daten auszulesen oder zu verändern, Schadsoftware auf einem Server auszuführen oder weitere Manipulationen an einer Website vorzunehmen. Welche Folgen tatsächlich möglich sind, hängt unter anderem von der Serverkonfiguration und den Berechtigungen des betroffenen PHP-Prozesses ab.
CVE-2026-109618: Fehler bei der Speicherverwaltung
Die erste Schwachstelle betrifft den Umgang von PHP mit erschöpftem Arbeitsspeicher. Wenn während der Verarbeitung einer Anfrage ein Speicherfehler auftritt, kann PHP unter bestimmten Bedingungen versuchen, interne Daten zu verarbeiten, die noch nicht vollständig initialisiert wurden.
Dadurch können Speicherbereiche fehlerhaft behandelt werden. Wie der technische Sicherheitsbericht zu CVE-2026-109618 erläutert, lässt sich dieser Fehler gezielt auslösen und für die Ausführung fremden Codes missbrauchen.
Besonders problematisch: Bei bestimmten Apache-Konfigurationen kann eine manipulierte HTTP-Anfrage den Fehler bereits auslösen, bevor der eigentliche Anwendungscode einer Website gestartet wird.
CVE-2026-109619: Gefährliche Speicherreste zwischen Anfragen
Die zweite Schwachstelle hat eine andere Ursache. PHP kann interne Zustandsinformationen unter bestimmten Umständen behalten, obwohl der dazugehörige Speicher bereits freigegeben wurde.
Verarbeitet derselbe Serverprozess anschließend eine neue Anfrage, kann er versehentlich auf diese ungültigen Informationen zugreifen. Fachleute bezeichnen solche Probleme als „Use-after-free“.
Der offizielle technische Bericht zu CVE-2026-109619 beschreibt, wie die Kombination aus nicht zurückgesetztem Zustand und einer späteren Anfrage zur Ausführung von Schadcode führen kann.
Besonders kritisch ist, dass für die Ausnutzung der bestätigten Angriffspfade keine Anmeldung als Website-Administrator erforderlich ist.
Warnung in Europa: Warum Website-Betreiber schnell reagieren sollten
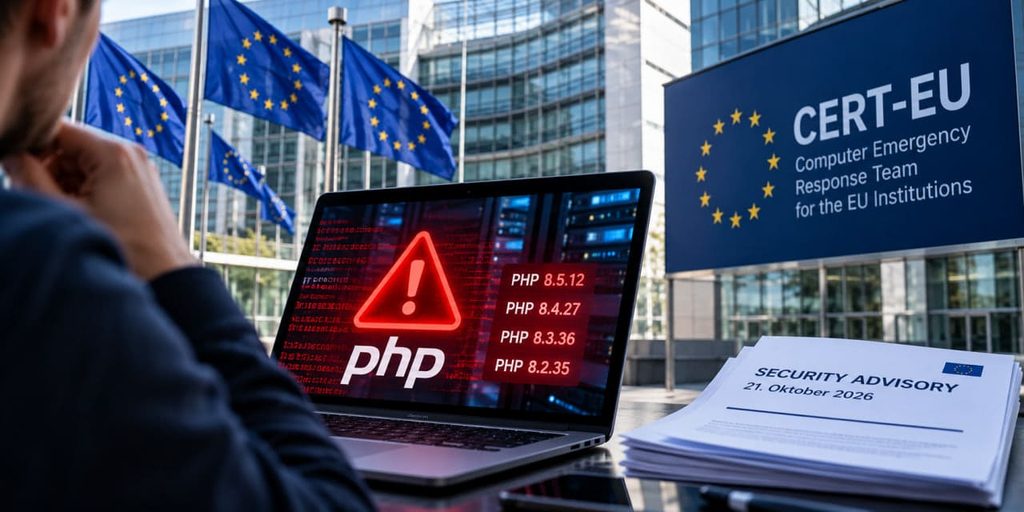
Die europäische IT-Sicherheitsstelle CERT-EU fordert Organisationen dazu auf, betroffene PHP-Installationen unverzüglich abzusichern. In ihrer Sicherheitswarnung vom 21. Oktober 2026 bestätigt sie die Veröffentlichung der vier korrigierten PHP-Versionen.
Nach Angaben von CERT-EU kursieren inzwischen erste technische Demonstrationen der Schwachstellen. Damit steigt die Wahrscheinlichkeit, dass auch Angreifer entsprechende Methoden einsetzen.
„All PHP users are strongly encouraged to update immediately.“PHP-Entwickler, offizielle Sicherheitsmeldung vom 21. Oktober 2026
Die Warnung betrifft unterschiedliche Betriebsarten, darunter PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed. Für Apache mit mod_php schätzt das PHP-Sicherheitsteam das Risiko besonders hoch ein, weil hierfür bereits ein Angriff nachgewiesen wurde, der vor der Ausführung des Anwendungscodes ansetzt.
Die Dimension des Problems reicht über einzelne Unternehmen hinaus. Nach Berichten der Nachrichtenagentur Reuters wurden in mehreren europäischen Ländern Websites vorsorglich abgeschaltet, um mögliche Angriffe zu verhindern.
Eine vorübergehende Abschaltung bedeutet allerdings nicht automatisch, dass die betroffenen Systeme bereits kompromittiert wurden. Sie kann auch eine reine Vorsichtsmaßnahme sein.
WordPress betroffen: Warum normale Updates nicht ausreichen
Für Betreiber von WordPress-Websites ergibt sich eine besondere Situation. Viele kümmern sich regelmäßig um Updates des CMS, installieren neue Plugin-Versionen und kontrollieren ihre Themes. Die PHP-Version ihres Webservers bleibt dagegen häufig unverändert.
Das ist bei den aktuellen Sicherheitslücken ein entscheidender Unterschied.
WordPress aktualisiert die zugrunde liegende PHP-Installation nicht selbst. Diese Aufgabe übernimmt normalerweise der Hosting-Anbieter, ein Serveradministrator oder der Betreiber eines eigenen Servers.
Eine vollständig aktualisierte WordPress-Installation kann deshalb weiterhin über eine anfällige PHP-Version laufen. Auch ein installiertes Sicherheitsplugin beseitigt den Fehler im PHP-Programmcode nicht.
So lässt sich die PHP-Version in WordPress überprüfen
Wer Zugriff auf das WordPress-Dashboard besitzt, kann die verwendete PHP-Version ohne zusätzliche Software kontrollieren:
- Im WordPress-Administrationsbereich anmelden.
- Den Menüpunkt Werkzeuge → Website-Zustand öffnen.
- Zum Reiter Bericht beziehungsweise Info wechseln.
- Den Abschnitt Server aufklappen.
- Die angezeigte PHP-Version mit den veröffentlichten Sicherheitsversionen vergleichen.
Die offizielle WordPress-Dokumentation beschreibt diesen Kontrollweg ebenfalls. Die genaue Bezeichnung einzelner Menüpunkte kann je nach Spracheinstellung leicht abweichen.
Zeigt das Dashboard beispielsweise PHP 8.4.26 an, ist diese unveränderte Standardversion älter als die jetzt veröffentlichte Sicherheitsversion 8.4.27. In diesem Fall muss geklärt werden, ob ein entsprechendes Update oder ein vom Anbieter zurückportierter Sicherheitspatch bereits installiert ist.
Was Website-Betreiber jetzt konkret tun sollten
Die Dringlichkeit ist hoch. Trotzdem sollten Änderungen an produktiven Servern kontrolliert erfolgen, damit beim Schließen der Sicherheitslücken nicht gleichzeitig wichtige Funktionen ausfallen.
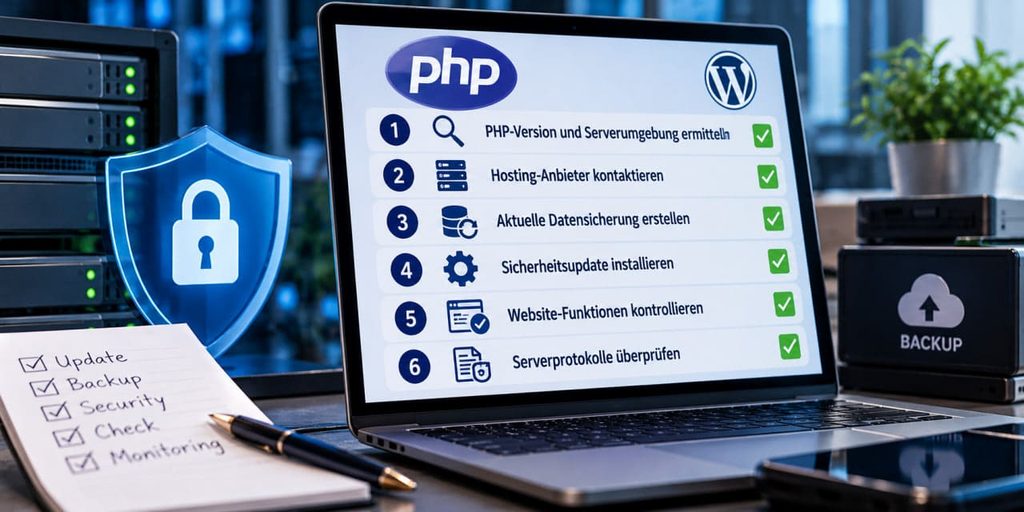
Für die unmittelbare Absicherung empfiehlt sich folgende Reihenfolge:
- PHP-Version und Serverumgebung ermitteln. Prüfen, welche PHP-Version tatsächlich für die öffentlich erreichbare Website verwendet wird.
- Hosting-Anbieter kontaktieren. Bei verwaltetem Hosting klären, ob die Sicherheitskorrekturen für beide CVE-Kennungen bereits eingespielt wurden.
- Aktuelle Datensicherung erstellen. Vor größeren Versionswechseln Dateien und Datenbanken sichern und die Wiederherstellungsmöglichkeit prüfen.
- Sicherheitsupdate installieren. Die passende korrigierte PHP-Version oder ein bestätigtes Sicherheitspaket des Serveranbieters einsetzen.
- Website-Funktionen kontrollieren. Nach dem Update insbesondere Anmeldung, Formulare, Datei-Uploads, Bestellabläufe und wichtige Erweiterungen testen.
- Serverprotokolle überprüfen. Verdächtige Anfragen, ungewöhnliche Fehler oder unerwartete Änderungen untersuchen. Bei konkreten Hinweisen auf einen Angriff sollte eine Sicherheitsanalyse erfolgen.
Bei einem Wechsel auf eine neuere PHP-Hauptversion können ältere Erweiterungen Kompatibilitätsprobleme verursachen. Wo möglich, sollte deshalb zunächst ein passendes Sicherheitsupdate innerhalb der bereits verwendeten unterstützten Versionsreihe eingespielt werden.
Für ältere, nicht mehr unterstützte Installationen kann ein größerer Versionswechsel notwendig sein.
Was tun, wenn der Hoster noch kein PHP-Update anbietet?
Fehlt ein verfügbares Update, sollte der Hosting-Anbieter umgehend nach einem konkreten Termin und einer Übergangslösung gefragt werden. Eine allgemeine Aussage wie „Der Server wird regelmäßig gewartet“ genügt bei einer derart schwerwiegenden Sicherheitswarnung nicht.
Entscheidend ist die Bestätigung, dass beide Schwachstellen tatsächlich geschlossen wurden.
CERT-EU empfiehlt Organisationen, die nicht sofort aktualisieren können, besonders gefährdete öffentlich erreichbare Anwendungen gegebenenfalls vorübergehend vom Internet zu isolieren.
Auch das PHP-Sicherheitsteam beschreibt verschiedene technische Schutzmaßnahmen, etwa Änderungen an Speichergrenzen und bestimmten Sitzungseinstellungen. Diese Eingriffe sind jedoch stark von der Serverumgebung abhängig, können Nebenwirkungen verursachen und schließen nicht sämtliche Angriffsmöglichkeiten.
Eine vorübergehende Schutzmaßnahme darf daher nicht mit einem vollständig installierten Sicherheitspatch verwechselt werden.
Wer lediglich gewöhnliches Webhosting ohne eigene Serververwaltung nutzt, sollte solche Konfigurationsänderungen nicht auf Verdacht vornehmen, sondern den technischen Support einschalten.
Nach dem Update: Woran Betreiber noch denken müssen
Mit der Installation einer korrigierten PHP-Version ist die wichtigste Maßnahme erledigt. Anschließend sollte allerdings überprüft werden, ob alle für die Website zuständigen Serverprozesse tatsächlich mit der aktualisierten Software arbeiten.
Bei komplexeren Umgebungen kann es mehrere PHP-Installationen geben, beispielsweise für verschiedene Domains, Container oder Anwendungen. Ein erfolgreich aktualisierter Server bedeutet deshalb nicht zwangsläufig, dass sämtliche Websites bereits geschützt sind.
Besondere Aufmerksamkeit verdienen außerdem Systeme, bei denen bereits vor dem Sicherheitsupdate ungewöhnliche Vorgänge aufgefallen sind. Denn das Schließen einer Sicherheitslücke macht einen möglicherweise zuvor erfolgten Einbruch nicht rückgängig.
Für WordPress-Betreiber bleibt vor allem eine Erkenntnis: Die Sicherheit einer Website endet nicht beim CMS. Auch die Software darunter muss regelmäßig kontrolliert werden.
Wer heute PHP 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 beziehungsweise einen nachweislich gleichwertig gepatchten Stand einsetzt, hat die entscheidende Voraussetzung geschaffen, um die beiden neu veröffentlichten Schwachstellen zu schließen.
Auch andere technische Störungen können Nutzer treffen, wie der Revolut-Ausfall vom 20. Oktober 2026 zeigt, bei dem 31 Funktionen betroffen waren.