
Nach einer ungewöhnlichen Nachricht an zahlreiche ASOS-Kunden hat der britische Onlinehändler einen Sicherheitsvorfall bestätigt. Nach aktuellem Stand könnten dabei grundlegende persönliche Informationen wie Name und Kontaktdaten zugänglich gewesen sein. Für zwei besonders sensible Bereiche gibt es dagegen zunächst Entwarnung: ASOS geht derzeit nicht davon aus, dass Passwörter von Kundenkonten oder Zahlungskartendaten betroffen sind, berichtet timestuff.de.
Ausgelöst wurde die Aufmerksamkeit am Dienstag, dem 6. Oktober 2026, durch eine nicht autorisierte Benachrichtigung, die gegen 10 Uhr an ASOS-Kunden verschickt wurde. In sozialen Netzwerken verbreiteten sich anschließend Screenshots einer Nachricht, in der ein angeblicher Angriff auf Systeme des Unternehmens behauptet wurde.
Wichtig ist deshalb die Trennung zwischen den Behauptungen der mutmaßlichen Angreifer und dem, was ASOS selbst inzwischen bestätigt hat.
Was ASOS zum Sicherheitsvorfall bestätigt hat
In einem offiziellen Update erklärte ASOS, dass eine nicht autorisierte Kundenbenachrichtigung versendet worden sei. Gleichzeitig untersucht das Unternehmen unbefugte Aktivitäten auf Drittanbieter-Plattformen, die ASOS für die Kommunikation mit seinen Kunden verwendet.
Nach dem derzeitigen Ermittlungsstand könnten grundlegende personenbezogene Informationen wie Namen und Kontaktdaten zugänglich gewesen sein. Zahlungsinformationen und Passwörter von ASOS-Konten seien nach Einschätzung des Unternehmens nicht betroffen.
ASOS teilte außerdem mit, den Zugriff auf die betroffenen Benachrichtigungsplattformen unmittelbar eingeschränkt zu haben. Interne und externe Spezialisten seien mit der Untersuchung beschäftigt, zudem arbeite das Unternehmen mit den zuständigen Behörden zusammen. Die vollständige Unternehmensmitteilung ist unter anderem über die veröffentlichte ASOS-Unternehmensmeldung zum Cybervorfall abrufbar.
Welche ASOS-Kundendaten betroffen sein könnten
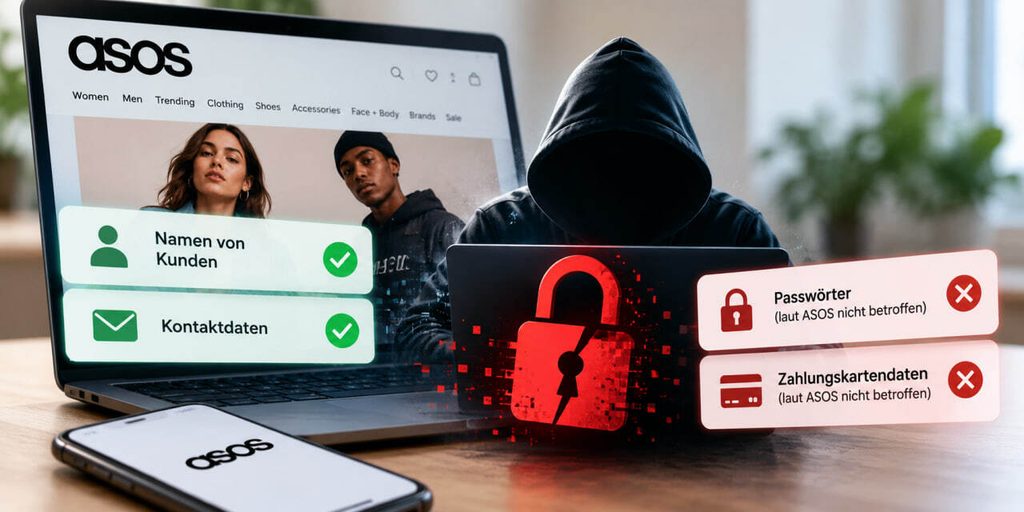
Bislang nennt ASOS ausdrücklich nur einen begrenzten Datenbereich. Möglich sei der Zugriff auf:
- Namen von Kunden,
- Kontaktdaten, die mit dem Kundenkontakt verbunden sind.
Welche konkreten Kontaktinformationen bei einzelnen Personen betroffen sein könnten, hat das Unternehmen bislang nicht detaillierter aufgeschlüsselt. Deshalb lässt sich derzeit beispielsweise nicht pauschal sagen, ob bei jedem betroffenen Kunden eine E-Mail-Adresse, Telefonnummer oder eine andere Kontaktinformation zugänglich war.
Genauso wichtig ist, was in der offiziellen Mitteilung nicht bestätigt wurde. Nach aktuellem Kenntnisstand geht ASOS nicht davon aus, dass folgende Informationen betroffen sind:
- Passwörter von ASOS-Konten,
- Daten von Zahlungskarten.
Das bedeutet nicht, dass die Untersuchung bereits abgeschlossen ist. Es bedeutet lediglich, dass ASOS zum jetzigen Zeitpunkt keine Hinweise auf eine Kompromittierung dieser Daten nennt.
Wurde ASOS wirklich „gehackt“?
Der Suchbegriff „ASOS gehackt“ beschreibt die Situation nur ungenau. Die Nachricht, die viele Nutzer auf ihren Smartphones sahen, enthielt weitreichende Behauptungen über einen Angriff. ASOS selbst formuliert deutlich vorsichtiger.
Bestätigt ist eine unbefugte Aktivität auf externen Kommunikationsplattformen und der unautorisierte Versand einer Kundenbenachrichtigung. Ob darüber hinaus weitere Systeme oder Datenbestände betroffen waren, wird untersucht.
Auch frühe Medienberichte entstanden zum Teil noch bevor ASOS seine detailliertere Stellungnahme veröffentlicht hatte. Reuters berichtete zunächst über die verdächtigen Push-Nachrichten und den deutlichen Kursrückgang der ASOS-Aktie. Den damaligen Stand dokumentiert der Reuters-Bericht zum mutmaßlichen ASOS-Cyberangriff.
Für Kunden ist deshalb vor allem der aktuell bestätigte Stand relevant – und nicht jede Behauptung aus der ursprünglichen Nachricht.
Funktionieren ASOS-Website und App weiterhin?
Ja. Laut Unternehmen funktionieren sowohl ASOS.com als auch die ASOS-App normal. Zum Zeitpunkt der offiziellen Stellungnahme gab es keine laufende Beeinträchtigung des Geschäftsbetriebs.
Wer aktuell eine Bestellung aufgeben, den Bestellstatus kontrollieren oder sein Konto öffnen möchte, muss die App also nicht allein wegen des Vorfalls meiden.
Ein Ausfall des Onlineshops oder der App gehört nach aktuellem Stand ausdrücklich nicht zu den Folgen des Vorfalls.
Was sollten ASOS-Kunden jetzt tun?
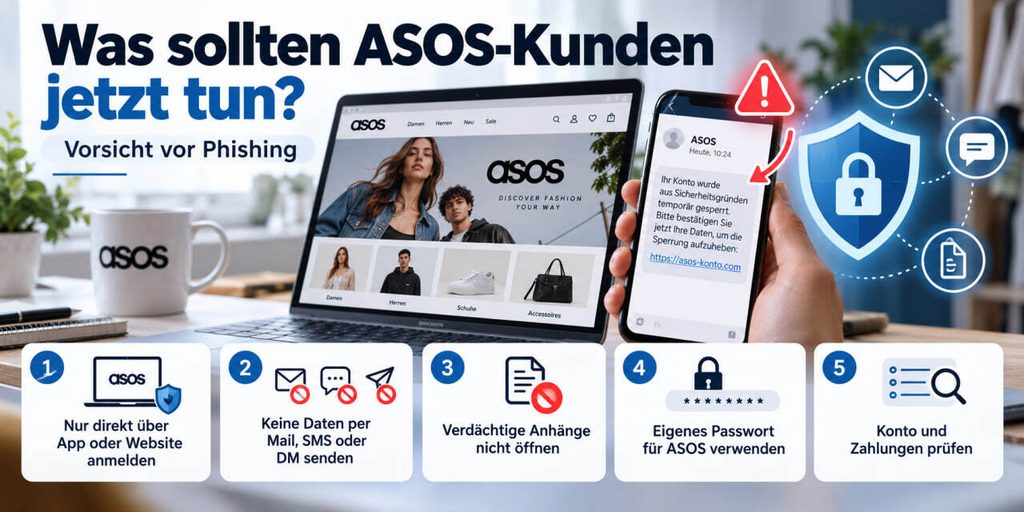
Da möglicherweise Namen und Kontaktdaten zugänglich waren, liegt das praktisch wichtigste Risiko momentan weniger bei der Kreditkarte als bei gezielten Phishing-Versuchen. Betrüger können echte persönliche Daten verwenden, um Nachrichten glaubwürdiger wirken zu lassen.
Wer ein ASOS-Konto besitzt, sollte deshalb in den kommenden Tagen besonders auf Nachrichten achten, die angeblich von ASOS stammen. Sinnvoll sind vor allem diese Schritte:
- Nicht über unerwartete Links anmelden. Bei einer angeblich dringenden ASOS-Nachricht die App selbst öffnen oder die bekannte ASOS-Adresse direkt im Browser aufrufen.
- Keine Zugangsdaten per Mail, SMS oder Direktnachricht weitergeben. ASOS weist selbst darauf hin, dass das Unternehmen über soziale Netzwerke nicht nach Passwörtern oder Kartendaten fragt.
- Verdächtige Anhänge nicht öffnen. Besonders vorsichtig sollte man bei angeblichen Sicherheitswarnungen, Rückerstattungen oder notwendigen Konto-Bestätigungen sein.
- Für ASOS ein eigenes Passwort verwenden. Wer dasselbe Passwort auch bei anderen Diensten nutzt, sollte diese Gewohnheit unabhängig vom aktuellen Vorfall ändern.
- Konto und Zahlungsübersichten im Blick behalten. Unbekannte Bestellungen oder Transaktionen sollten sofort geprüft werden.
ASOS empfiehlt auf seiner eigenen Cyber-Security-Seite ebenfalls unterschiedliche Passwörter für verschiedene Konten und warnt ausdrücklich davor, unbekannte Links anzuklicken. Bei zweifelhaften E-Mails sollten weder Links noch Anhänge geöffnet werden.
Muss das ASOS-Passwort jetzt sofort geändert werden?
Nach den bisher veröffentlichten Informationen gibt es keinen Hinweis darauf, dass ASOS-Passwörter bei diesem Vorfall abgegriffen wurden. Eine allgemeine Behauptung, jeder Kunde müsse deswegen sofort sein Passwort ändern, wäre deshalb derzeit nicht durch die Unternehmensangaben gedeckt.
Trotzdem lohnt sich ein Passwortwechsel, wenn das aktuelle Kennwort auch bei anderen Webseiten verwendet wird, ungewöhnliche Aktivitäten im Konto sichtbar sind oder das Passwort schon sehr lange unverändert genutzt wird.
Vor allem ein mehrfach verwendetes Passwort ist ein vermeidbares Risiko: Wird es irgendwann bei einem anderen Dienst gestohlen, können Angreifer automatisiert versuchen, sich damit auch bei ASOS anzumelden.
Müssen Kunden ihre Kreditkarte sperren?
Auch dafür besteht auf Grundlage der bislang bekannten Informationen kein genereller Anlass. ASOS erklärt ausdrücklich, derzeit nicht von einer Kompromittierung von Zahlungskartendaten auszugehen.
Wer allerdings tatsächlich eine unbekannte Kartenbelastung entdeckt, sollte unabhängig vom ASOS-Vorfall seine Bank oder den Kartenanbieter kontaktieren. Allein der Erhalt der verdächtigen ASOS-Benachrichtigung ist dagegen noch kein Beleg dafür, dass Kartendaten gestohlen wurden.
Warum Kontaktdaten trotzdem problematisch sein können
Ein Name und eine E-Mail-Adresse wirken zunächst deutlich weniger kritisch als eine Kreditkartennummer oder ein Passwort. Für Kriminelle können solche Informationen trotzdem wertvoll sein.
Eine gefälschte Nachricht wie „Hallo Anna, wegen des aktuellen ASOS-Sicherheitsvorfalls müssen Sie Ihr Konto bestätigen“ wirkt wesentlich glaubwürdiger als eine allgemeine Spam-Mail. Kennt der Absender zusätzlich weitere Kontaktdaten, kann der Eindruck einer echten Kundenkommunikation noch stärker werden.
Gerade nach öffentlich bekannten Datenvorfällen ist deshalb mit Nachrichten zu rechnen, die die Unsicherheit der Kunden ausnutzen. Zeitdruck, angeblich notwendige Kontobestätigungen und Aufforderungen zur erneuten Eingabe von Zahlungsdaten sollten misstrauisch machen.
Die Untersuchung läuft weiter
ASOS hat angekündigt, weitere Informationen zu veröffentlichen, falls sich die Lage verändert. Das ist ein wichtiger Punkt: Die bisherige Aussage beschreibt einen Zwischenstand der Untersuchung vom 6. Oktober und keine endgültige forensische Bewertung des Vorfalls.
Das Unternehmen verfügt nach eigenen Angaben über eine Cyber-Security-Versicherung einschließlich einer Absicherung für Betriebsunterbrechungen. Welche finanziellen Auswirkungen der Vorfall haben könnte, könne derzeit noch nicht beziffert werden.
Für Kunden ergibt sich damit vorerst ein relativ klares Bild: Es gibt einen bestätigten Sicherheitsvorfall und möglicherweise betroffene persönliche Kontaktdaten, aber aktuell keine bestätigte Kompromittierung von ASOS-Passwörtern oder Zahlungskarten. Panik ist daher nicht angebracht – erhöhte Aufmerksamkeit gegenüber verdächtigen Mails, SMS und Links dagegen schon.
Wer nach dem ASOS-Vorfall noch etwas ganz anderes lesen möchte, findet hier alle Infos zum Vorverkauf für Peter Maffay und Johannes Oerding in der Berliner Waldbühne.